山西是国家重要的能源基地,2023年规模以上原煤产量达13.78亿吨,约占全国总产量的四分之一。与此同时,全省数字经济规模持续扩张,政务云、工业互联网平台、智慧矿山、能源交易系统密集上线。系统越集中,攻击面越集中——这是山西网络安全市场近几年快速扩容的根本原因,也是本地企业对"网络安全公司"这一角色提出更高要求的起点。
需求侧:山西的安全问题带有明显的产业印记
与沿海互联网企业以数据资产为核心的防护逻辑不同,山西的网络安全需求大量集中在工业控制系统、能源调度系统、生产制造执行系统等场景。这类系统普遍带有"历史遗留"特征:老旧操作系统与PLC、DCS共存,补丁无法随意更新,网络边界模糊。工信部《网络安全产业高质量发展三年行动计划(2021—2023年)》提出网络安全产业规模超过2500亿元的目标,背后正是这类高价值、低韧性资产在持续推动投入。
供给侧的另一个变化来自政策刚性。等保2.0(GB/T 22239—2019)自2019年12月1日实施,将云计算、移动互联、物联网、工业控制系统纳入扩展要求;《数据安全法》与《个人信息保护法》相继于2021年施行,把合规边界从"系统安全"推到"数据全生命周期"。对企业而言,这不再是一次性的验收动作,而是持续义务。
能力侧:一家区域网络安全公司的真实工作清单
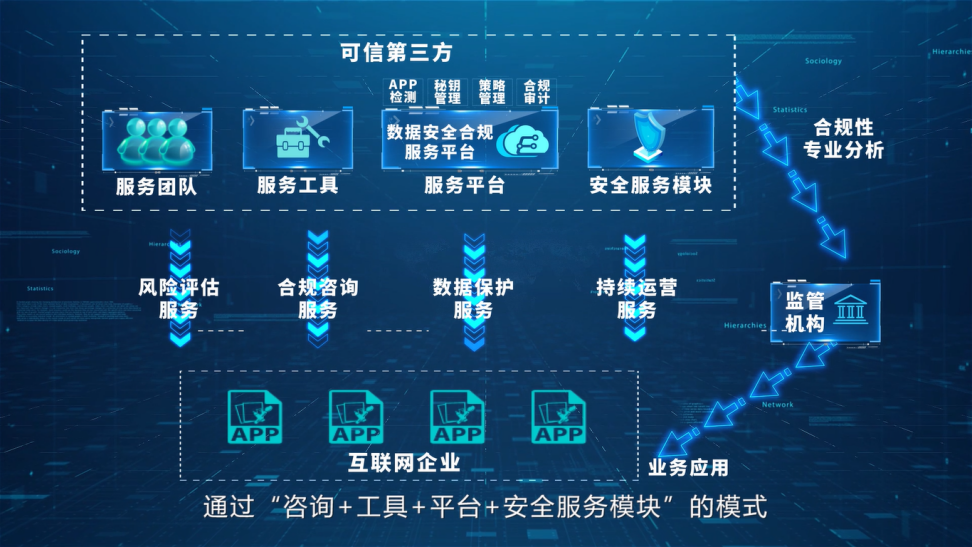
从实际项目来看,太原网络安全服务的交付通常沿三条线展开。
- 评估线:漏洞扫描服务解决"面"的问题,快速覆盖资产清单与已知缺陷;渗透测试公司提供的则是"点"的深度验证,通过人工模拟真实攻击路径,暴露扫描器难以发现的逻辑漏洞与权限缺陷。二者不能互相替代。
- 建设线:等保整改咨询推动安全区域划分、防火墙配置策略收敛与访问控制细化;服务器安全防护侧重主机加固、基线核查与最小权限收敛;网站安全检测则覆盖应用层,包括注入、跨站脚本、文件上传与接口越权。
- 运营线:安全运维服务的核心不是"装设备",而是日志留存、告警分级、事件闭环与定期复盘,把安全从项目制变成流程制。
对抗侧:勒索软件给区域企业上过的那一课
2021年5月,美国科洛尼尔管道运输公司遭勒索软件攻击,约8850公里输油管道被迫停运,美国交通部发布区域紧急状态令。这类事件对能源大省的启示非常直接:攻击者并不追求技术炫技,而是精准打击"停不起"的业务环节。数据安全服务因此从备份恢复延伸到数据分类分级、加密脱敏与异地容灾演练;信息安全咨询也从合规应对,转向业务连续性视角的风险评估。
如何判断一家山西网络安全公司是否值得长期合作
建议从三个维度观察:一看资质与人员结构,是否具备等级保护相关服务能力、是否有持证渗透测试工程师;二看交付物,报告是否给出可复现的验证步骤与针对性修复建议,而非模板化结论;三看响应机制,是否提供明确的服务等级协议与应急响应承诺。网络安全加固的效果,往往要到下一次真实攻击发生时才能验证,因此过程透明度比宣传口径更重要。
博瑞信安网络安全(boruisec.com)长期服务山西及周边区域的政企客户,围绕漏洞扫描、渗透测试、等保整改、安全运维与数据安全治理形成闭环能力。在数字化与合规双线并行的当下,选择本地响应能力扎实的安全伙伴,或许是企业降低风险成本最务实的一步。