在数字化转型加速的今天,山西本地的政企单位、能源企业、医疗教育机构都在经历一轮深刻的信息化升级。业务上云、系统互联、数据集中,带来效率的同时也把安全风险推到了前台。不少单位在项目验收、监管检查或真实攻击发生后,才开始认真考虑"找一家靠谱的山西网络安全公司"这件事。但市场上的服务商能力参差不齐,报价从几千到几十万不等,究竟该怎么判断、怎么选、怎么配合,本文结合本地实际场景做一次系统梳理。
为什么山西本地单位越来越需要专业网络安全服务
过去很多单位的安全工作停留在"装个防火墙、买个杀毒软件"的层面,如今这套做法已经很难应对现实。原因主要有三个层面。
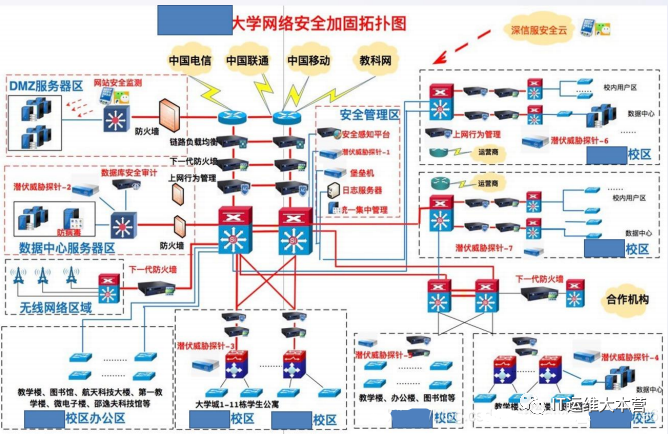
第一是合规压力。网络安全等级保护制度进入2.0阶段后,二级及以上信息系统需要定期开展测评,测评不通过就要整改,整改不到位会影响系统上线和业务开展。等保整改咨询、差距评估、安全加固这些工作,需要既懂标准又懂技术的团队来落地。
第二是攻击面扩大。门户网站、业务系统、移动端接口、API 网关、云上资产,任何一处暴露面都可能成为入口。SQL 注入、弱口令、未授权访问、越权漏洞这些老问题依然高发,勒索软件、供应链攻击、钓鱼邮件等新手法又不断翻新。仅靠内部一两个运维人员,很难做到持续发现和及时处置。
第三是本地化响应需求。安全事件往往发生在深夜或节假日,远程支持有时难以满足应急要求。能够快速到场、熟悉本地网络环境、了解行业监管要求的山西网络安全公司,在应急处置和日常支撑上具备明显优势。
一家合格的山西网络安全公司应具备哪些能力
判断服务商是否靠谱,不妨从以下几个维度逐项对照。
- 资质与团队:是否具备相关安全服务资质,技术团队是否有渗透测试、等保测评配合、应急响应的实战经验,而不是只做产品销售转手外包。
- 服务链条完整性:能否覆盖事前(风险评估、漏洞扫描、安全咨询)、事中(渗透测试、安全加固、上线检测)、事后(安全运维、应急响应、数据安全服务)的完整闭环。
- 工具与流程:是否有规范的测试流程、报告模板和复测机制,漏洞描述是否清晰可复现,修复建议是否具备可操作性。
- 行业理解:是否服务过同类单位,了解能源、政务、医疗、教育等不同行业在数据安全和合规上的差异化要求。
- 响应机制:是否提供明确的服务响应时限,重大漏洞和突发事件的处置通道是否畅通。
需要提醒的是,价格并不是唯一标准。低价往往意味着扫描器跑一遍就出报告,缺少人工验证和业务逻辑分析,真正的高危漏洞反而被漏掉。选择太原网络安全服务时,更应关注服务深度和交付质量。
常见服务项目及其实际价值
很多单位对安全服务的具体内容并不清楚,下面按实际使用场景做简要说明。
漏洞扫描服务
通过自动化工具对网站、服务器、网络设备进行系统性探测,发现已知漏洞、弱口令、开放端口、错误配置等问题。适合作为日常安全巡检手段,建议按季度或重大变更后执行。扫描报告需要人工复核,剔除误报,才能作为整改依据。
渗透测试公司能提供什么
与扫描不同,渗透测试模拟真实攻击者的思路,对业务系统进行深度测试,能够发现逻辑漏洞、越权访问、支付篡改、文件上传绕过等自动化工具难以覆盖的问题。新系统上线前、等保测评前、重大活动保障前,都是开展渗透测试的合适时机。测试完成后应提供详细报告并配合复测,确认漏洞真正修复。
网站安全检测与服务器安全防护
面向对外提供服务的门户和业务系统,检查 Web 应用防火墙策略、目录权限、敏感信息泄露、HTTPS 配置、后台管理入口暴露等情况。服务器层面则关注操作系统补丁、账号权限、日志审计、恶意程序排查。这两项工作组合起来,能有效降低网站被篡改、被挂马的风险。
等保整改咨询
等保测评发现问题后,很多单位不知道从何改起。等保整改咨询的价值在于把测评结论转化为可执行的整改方案:哪些是必须改的高危项,哪些可以通过管理措施弥补,设备如何选型和配置,整改后如何准备复测材料。有经验的团队能让整改过程少走弯路,避免重复投入。
安全运维服务
安全不是一次性项目,而是持续过程。安全运维服务通常包括安全设备策略维护、日志分析与告警处置、漏洞跟踪闭环、定期安全报告等内容。对于缺乏专职安全人员的中小单位,托管式运维是性价比较高的选择。
数据安全服务与信息安全咨询
随着数据安全法、个人信息保护法的落地,数据分类分级、权限管控、脱敏加密、流转审计成为必答题。数据安全服务帮助单位梳理数据资产、识别敏感数据、建立管理制度和技术措施。信息安全咨询则更多面向顶层设计,包括安全规划、制度体系搭建、应急预案编制等。
防火墙配置与网络安全加固的常见误区
在本地项目中,防火墙配置和网络安全加固是最容易被低估的环节。几个典型问题值得注意。
- 策略长期不梳理,存在大量"全放通"规则,防火墙形同虚设;
- 只关注边界防护,内网横向访问没有任何限制,一台主机失陷就可能波及全网;
- 设备买了却不开启防护模块,特征库长期不更新;
- 加固只改配置不留记录,后续运维人员不敢动、不会改。
合理的做法是:先梳理资产和业务访问关系,再制定最小化访问策略,配合日志审计和定期复查。网络安全加固应形成文档,明确每项配置的目的和回退方案,避免影响业务连续性。
选择本地服务商的实操建议
结合山西本地情况,给正在挑选服务商的单位几点建议。
先明确自身需求。是要应付等保测评,还是要解决具体的安全事件,或是建立长期运维机制?需求不同,选择的服务商类型也不同。其次要求对方提供同类项目案例和脱敏报告样例,从报告质量能直观判断服务水平。再次,合同中应明确服务范围、交付物、响应时限和保密条款,特别是渗透测试涉及敏感操作,授权边界必须写清楚。最后,建议先从小范围项目合作开始,比如一次漏洞扫描或一个系统的渗透测试,验证服务质量后再考虑长期合作。
对于在太原及周边地区的单位,选择本地网络安全服务还有一个隐性好处:沟通成本低,现场支持快,遇到突发情况能够当天到场处置。安全工作的价值往往体现在"出事的时候靠得住",这一点在选型时值得重点考量。
结语
网络安全没有一劳永逸的方案,只有持续投入和不断改进的过程。一家专业的山西网络安全公司,价值不在于卖给你多少设备,而在于帮你建立看得见风险、改得动问题、扛得住事件的能力。从漏洞扫描、渗透测试到等保整改、安全运维,把每一项工作做扎实,才是应对日益复杂威胁环境的根本办法。博瑞信安网络安全立足本地,围绕网站安全检测、数据安全服务、网络安全加固等场景提供技术支持,愿与山西各行业单位一起,把安全底座打牢。